そういえば、会社で結構面倒に感じているのが二段階認証である。
最近はPHP騒ぎで割と賑わっていたのだが、あれって、個人ではなかなか対策が難しい側面もあるんだよね。サイトを運営している側としては、注意しなければならない話なんだけど。
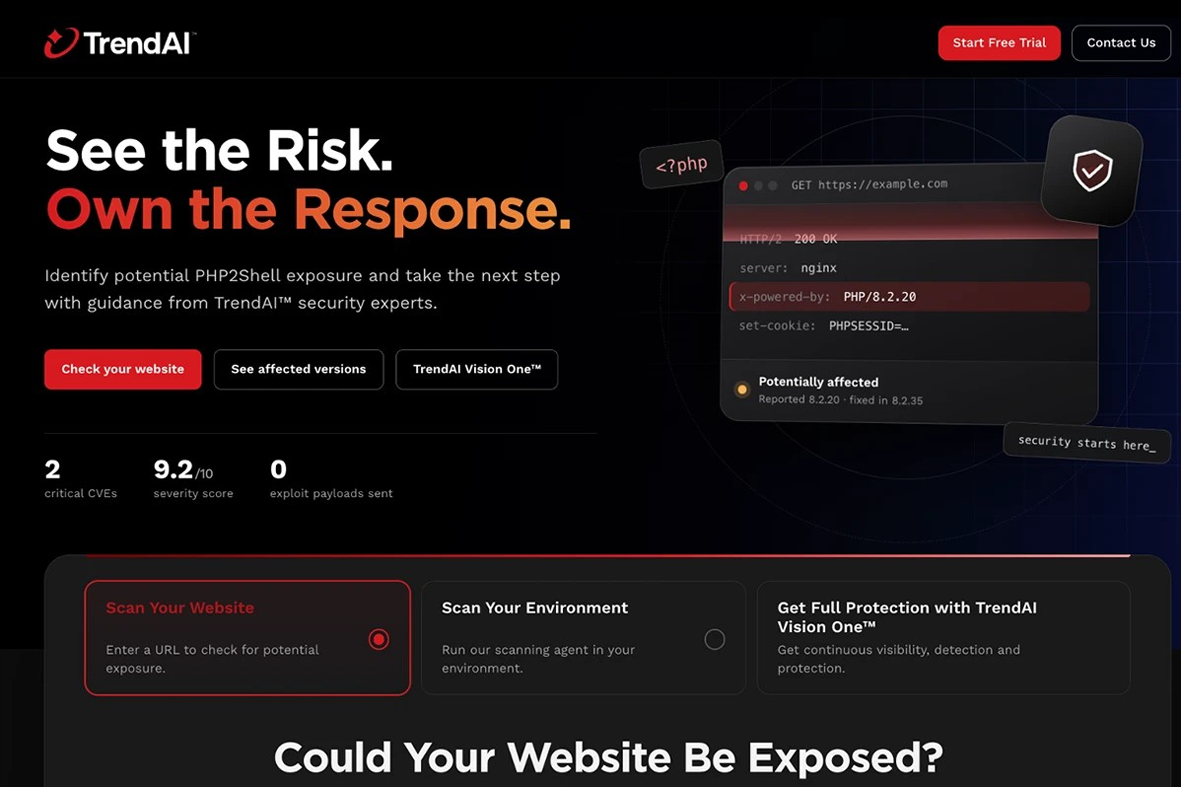
セキュリティを生業とする会社も動き出しているので、今の話はそのうち収束はするだろう。
でも、根本的には、サイトのセキュリティを高めるには、継続的にセキュリティホールを埋めていく努力をし続ける必要がある。
個人のサイトであれば、多少のことはなんとでもなるが、これが企業の運用するサイトとなると結構大変なことに。
とまあ、そんな話はさておき、個人のセキュリティに関するお話だ。
二段階認証が勧められる理由
異なる認証方法を用意
最近は、何でもかんでも二段階認証を求められて、かなり面倒な思いをする。

ただ、この二段階認証はそれなりにセキュリティとして意味のある手段なのだ。その理由は、認証の三要素(知識・所有・生体)のうち、「一つの要素を、二つの段階に分けて認証を行う」というものであり、異なる手段で認証するのは二要素認証と呼ばれて、よりセキュリティが高いことになっている。
たとえば、サイトにログインするにあたってパスワード認証の他に、スマホでの認証を求められる。
ところがこれが会社で求められるとちょっと面倒なことに。流石に個人のスマホに会社のアカウントの認証と紐付けるのは色々問題があるんだよ。
物理キーでの認証
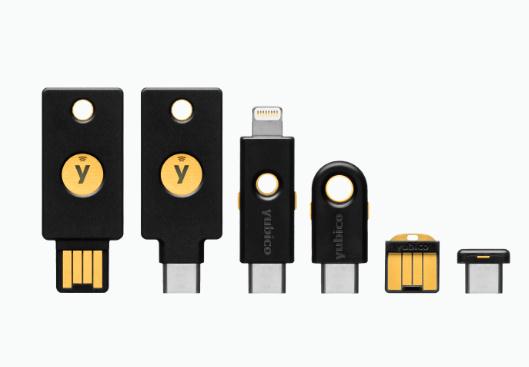
で、その悩みを解決してくれるのが、YubiKeyなのだ。

オモチャみたいだが、電池など不要で動くタイプのアイテムで、これ1本あれば多段認証を解決してくれる優れもののアイテムなのである。
まあ、物理キーを用意するという意味では、紛失などのトラブルは避けられないんだけど、2要素認証に使うものだから、これを盗まれたからといって、直ちにセキュリティ上のリスクになるわけではない。
でも、紛失するとサイトにアクセス出来なくなるリスクがあるので、バックアップを持っておくことが大切のようだ。
メリット
- 強固なフィッシング耐性 : FIDO2/WebAuthn などの規格に対応しており、偽サイトに騙されて認証情報を盗まれるリスクを根本から防ぐ
- かんたんで素早い認証 : USBポートに挿して金属部分を「タッチするだけ」(またはスマホにNFCでかざすだけ)で数秒で認証が完了
- 高い堅牢性と防水性 : バッテリーや可動パーツがなく、水や物理的な衝撃に非常に強い頑丈な作り
- スマホ制限エリアでも使える : データセンターや工場など、スマートフォンの持ち込みが禁止されている環境でも二要素認証として利用可能
- 幅広いサービスに対応 : Google、Microsoft 365、GitHub、AWS、主要なSNSなど、多くのプラットフォームで利用可能
デメリット
- 紛失・破損時のリスク : キーを無くしたり壊したりすると、アカウントにログインできなくなるリスクがある。バックアップ用として2本以上登録しておく運用が推奨。
- 購入コストがかかる : 無料のスマホアプリ(Google Authenticatorなど)とは異なり、ハードウェア自体を購入する初期費用(数千円〜1万円程度)が必要
- サービスごとの登録制限 : パスワードレス(レジデントキー機能)で保存できるアカウント数(5シリーズでは最大25個など)に上限がある
- デバイスの端子制限 : USB-A、USB-C、Lightningなど端子の種類が分かれているため、自分が使うPCやスマホのポートに合わせたモデルを選ぶ必要あり
- 指の乾燥に影響される : 静電容量式のタッチセンサーを使用しているため、肌が極端に乾燥しているとタッチが感知されにくい場合あり
個人のスマホを使わなくて良い
二要素認証を要する場合に、パスワードとスマホの認証というのが結構多い印象だけれど、最近はYubiKeyのようなアイテムが使えるところも多い。
そして、問題の個人スマホにAuthenticatorを入れて使う運用をしていたのだけれど……。なんと、Authenticatorがおかしくなってしまって、ログインできない?!パスワードが通らない。
とまあ、そういうトラブルも起こり得る。
YubiKeyを導入しておくと、そういったトラブル耐性も高くなるらしいよ。実際に導入できたら、また続きを書いていきたい。
コメント